
Cảnh báo an ninh mạng tháng 9/2026: 4 điểm mấu chốt mỗi cán bộ, công chức cần nắm rõ
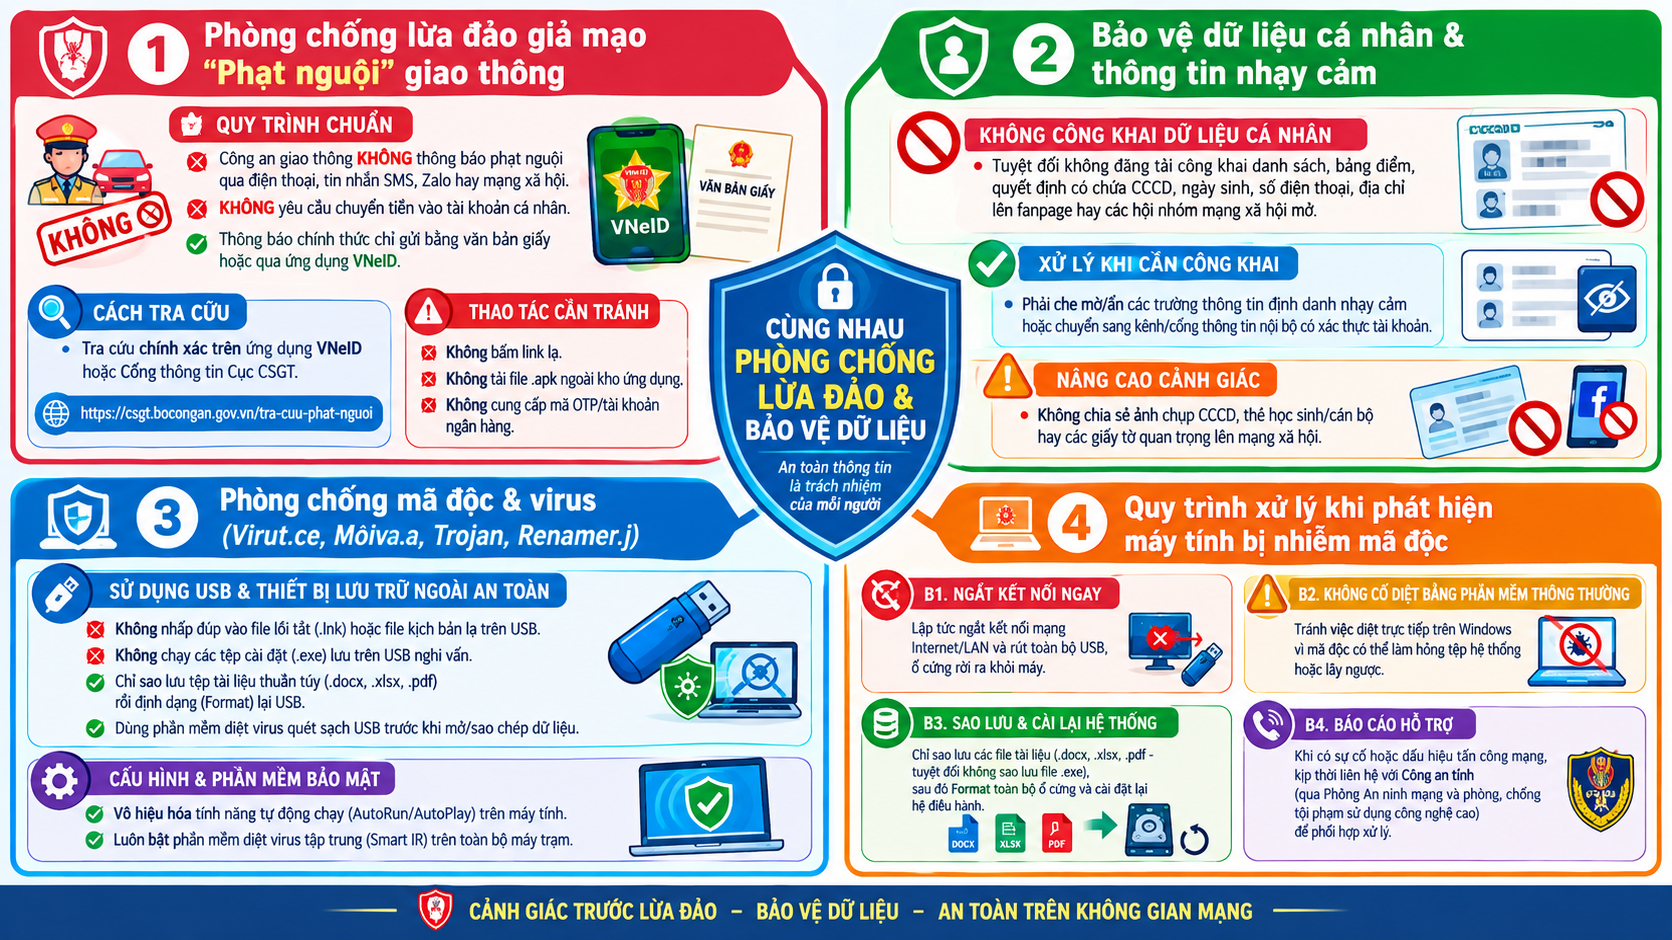
1. Phòng chống lừa đảo giả mạo "Phạt nguội" giao thông
- Quy trình chuẩn: Công an giao thông không thông báo phạt nguội qua điện thoại, tin nhắn SMS, Zalo hay mạng xã hội; không yêu cầu chuyển tiền vào tài khoản cá nhân. Thông báo chính thức chỉ gửi bằng văn bản giấy hoặc qua ứng dụng VNeID.
- Cách tra cứu: Tra cứu chính xác trên ứng dụng VNeID hoặc Cổng thông tin Cục CSGT ([https://csgt.bocongan.gov.vn/tra-cuu-phat-nguoi](https://csgt.bocongan.gov.vn/tra-cuu-phat-nguoi)).
- Thao tác cần tránh: Tuyệt đối không bấm link lạ, không tải file .apk ngoài kho ứng dụng, không cung cấp mã OTP/tài khoản ngân hàng.
2. Bảo vệ dữ liệu cá nhân & thông tin nhạy cảm
- Không công khai dữ liệu cá nhân: Tuyệt đối không đăng tải công khai danh sách, bảng điểm, quyết định có chứa CCCD, ngày sinh, số điện thoại, địa chỉ lên fanpage hay các hội nhóm mạng xã hội mở.
- Xử lý khi cần công khai: Phải che mờ/ẩn các trường thông tin định danh nhạy cảm hoặc chuyển sang kênh/cổng thông tin nội bộ có xác thực tài khoản.
- Nâng cao cảnh giác: Không chia sẻ ảnh chụp CCCD, thẻ học sinh/cán bộ hay các giấy tờ quan trọng lên mạng xã hội.
3. Phòng chống mã độc & virus (Virut.ce, Moiva.a, Trojan, Renamer.j)
- Sử dụng USB & thiết bị lưu trữ ngoài an toàn:
+ Không nhấp đúp vào các file lối tắt (.lnk) hoặc file kịch bản lạ trên USB.
+ Không chạy các tệp cài đặt (.exe) lưu trên USB nghi vấn. Chỉ sao lưu tệp tài liệu thuần túy (.docx, .xlsx, .pdf) rồi tiến hành định dạng (Format) lại USB.
+ Dùng phần mềm diệt virus quét sạch USB trước khi mở/sao chép dữ liệu.
- Cấu hình & Phần mềm bảo mật:
+ Vô hiệu hóa tính năng tự động chạy (AutoRun/AutoPlay) trên máy tính.
+ Luôn bật phần mềm diệt virus tập trung (Smart IR) trên toàn bộ máy trạm.
4. Quy trình xử lý khi phát hiện máy tính bị nhiễm mã độc
- B1. Ngắt kết nối ngay: Lập tức ngắt kết nối mạng Internet/LAN và rút toàn bộ USB, ổ cứng rời ra khỏi máy.
- B2. Không cố diệt bằng phần mềm thông thường: Tránh việc diệt trực tiếp trên Windows vì mã độc có thể làm hỏng tệp hệ thống hoặc lây ngược.
- B3. Sao lưu & cài lại hệ thống: Chỉ sao lưu các file tài liệu (.docx, .xlsx, .pdf - tuyệt đối không sao lưu file .exe), sau đó Format toàn bộ ổ cứng và cài đặt lại hệ điều hành.
-B4. Báo cáo hỗ trợ: Khi có sự cố hoặc dấu hiệu tấn công mạng, kịp thời liên hệ với Công an tỉnh (qua Phòng An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao) để phối hợp xử lý.
 Thông tin chỉ đạo, điều hành

Bình luận bài viết
Chưa có bình luận nào.